Digital Signature dan Bagaimana Sistem Membuktikan Keaslian Dokumen Elektronik?
Digital Signature atau tanda tangan digital merupakan teknologi keamanan yang digunakan untuk memastikan keaslian dan keutuhan dokumen elektronik
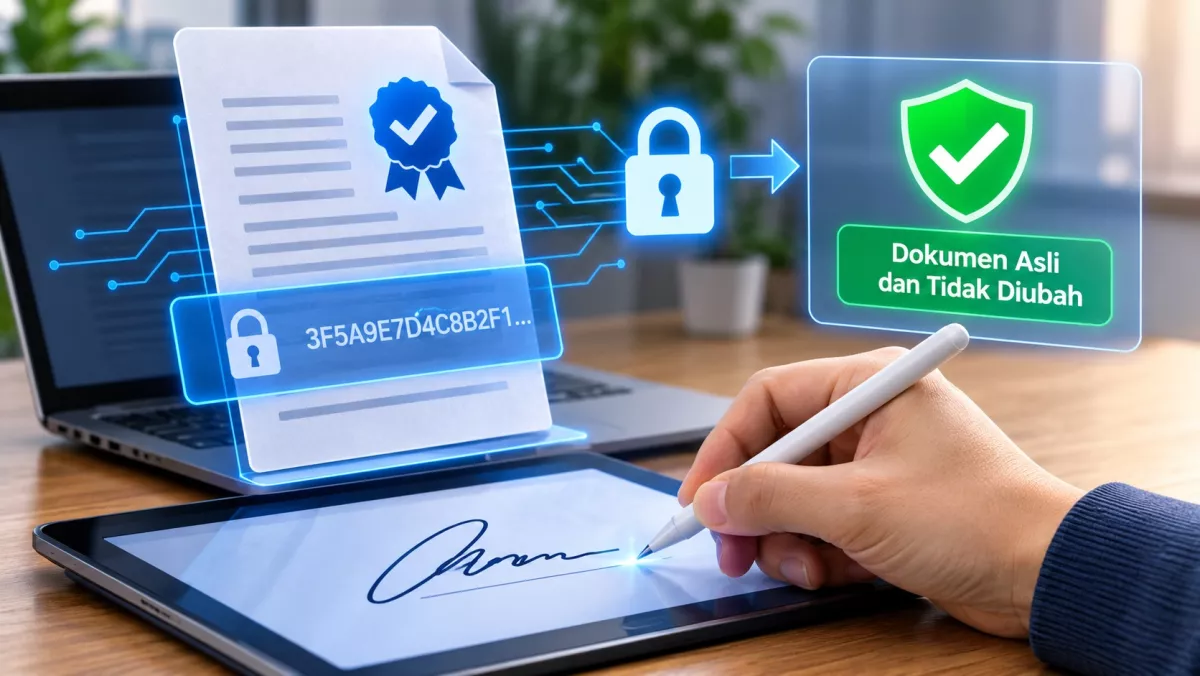
fin.co.id - Digital Signature atau tanda tangan digital merupakan teknologi keamanan yang digunakan untuk memastikan keaslian dan keutuhan dokumen elektronik. Teknologi ini memungkinkan penerima dokumen memeriksa apakah sebuah file benar-benar ditandatangani oleh pihak yang diklaim sebagai pengirim serta memastikan isinya tidak mengalami perubahan setelah ditandatangani.
Penggunaannya semakin penting seiring meningkatnya aktivitas administrasi dan transaksi secara digital. Mulai dari kontrak kerja, surat perjanjian, dokumen perusahaan, hingga berbagai berkas resmi, tanda tangan digital membantu mengurangi ketergantungan terhadap dokumen berbentuk kertas sekaligus memberikan mekanisme verifikasi yang dapat dilakukan secara elektronik.
Namun, Digital Signature sebenarnya bukan sekadar gambar tanda tangan yang ditempelkan pada dokumen PDF. Di balik teknologi ini terdapat proses kriptografi yang melibatkan algoritma matematika, fungsi hash, serta sepasang kunci digital untuk membuktikan keaslian dokumen.
Apa Itu Digital Signature?
Digital Signature adalah mekanisme autentikasi berbasis kriptografi yang digunakan untuk membuktikan asal sebuah dokumen sekaligus mendeteksi perubahan terhadap isinya.
Teknologi ini bekerja menggunakan sistem kriptografi kunci publik atau Public Key Cryptography. Sistem tersebut melibatkan dua jenis kunci yang saling berhubungan, yaitu private key dan public key.
Baca Juga
Private key merupakan kunci rahasia yang digunakan untuk membuat tanda tangan digital. Kunci ini harus berada dalam penguasaan pemiliknya dan tidak boleh diberikan kepada sembarang orang.
Sementara itu, public key merupakan kunci yang dapat dibagikan kepada pihak lain untuk memeriksa apakah tanda tangan digital benar-benar dibuat menggunakan private key yang berpasangan dengannya.
Kedua kunci tersebut memiliki fungsi berbeda, tetapi saling berkaitan secara matematis. Dengan mekanisme ini, penerima dokumen tidak perlu mengetahui atau memiliki private key milik pengirim untuk melakukan pemeriksaan.
Baca Juga
National Institute of Standards and Technology (NIST) menjelaskan bahwa tanda tangan digital dapat digunakan untuk mendeteksi perubahan data tanpa izin dan mengautentikasi identitas pihak yang menandatangani informasi tersebut.
Dengan demikian, Digital Signature memberikan tiga manfaat utama, yaitu autentikasi identitas, integritas data, dan dukungan terhadap non-repudiation atau pencegahan penyangkalan terhadap tindakan penandatanganan.
Bagaimana Digital Signature Bekerja?
Untuk memahami teknologi ini, proses pembentukan tanda tangan digital perlu dilihat dari beberapa tahapan. Sistem tidak sekadar menyimpan gambar tanda tangan, tetapi melakukan perhitungan matematis terhadap isi dokumen.
1. Dokumen Diproses Menggunakan Fungsi Hash
Tahap pertama dimulai ketika seseorang memilih dokumen elektronik yang akan ditandatangani.
Sistem kemudian menjalankan fungsi kriptografi bernama hash function untuk menghasilkan rangkaian karakter digital yang disebut hash value atau message digest.
Hash merupakan representasi ringkas dari data asli. Panjang hasilnya ditentukan oleh algoritma yang digunakan, bukan oleh ukuran dokumen.
Sebagai contoh, algoritma SHA-256 menghasilkan nilai hash sepanjang 256 bit atau 64 karakter heksadesimal.
Hal yang menarik dari fungsi hash adalah perubahan sekecil apa pun pada dokumen dapat menghasilkan nilai hash yang berbeda secara drastis.
Misalnya, sebuah dokumen berisi kalimat yang sudah disetujui kedua pihak. Apabila satu angka, huruf, atau tanda baca diubah, sistem akan menghasilkan nilai hash baru.
Mekanisme inilah yang nantinya digunakan untuk mengetahui apakah isi dokumen masih sama dengan kondisi ketika pertama kali ditandatangani.
2. Private Key Digunakan untuk Membuat Tanda Tangan
Setelah mendapatkan nilai hash, sistem menggunakan private key milik penandatangan untuk menjalankan algoritma tanda tangan digital.
Hasil proses tersebut adalah tanda tangan digital yang secara kriptografis berkaitan dengan dokumen yang sedang ditandatangani.
Tanda tangan ini kemudian disimpan bersama dokumen elektronik, biasanya dalam format file yang mendukung tanda tangan digital seperti PDF.
Karena proses pembentukannya menggunakan private key, pihak lain tidak dapat menghasilkan tanda tangan yang valid hanya dengan mengetahui public key.
Inilah alasan private key harus dilindungi. Jika kunci rahasia tersebut jatuh ke tangan orang lain, pihak tersebut berpotensi menggunakannya untuk membuat tanda tangan digital atas nama pemilik kunci.
3. Public Key Digunakan untuk Memverifikasi Dokumen
Ketika dokumen diterima, penerima dapat memeriksa tanda tangan digital menggunakan public key yang sesuai.
Sistem akan menjalankan proses verifikasi matematis untuk memastikan bahwa tanda tangan tersebut cocok dengan data yang ditandatangani.
Selain itu, sistem akan menghitung kembali nilai hash dari dokumen yang diterima.
Hasil perhitungan tersebut kemudian diperiksa berdasarkan informasi yang terkandung dalam tanda tangan digital.
Jika pemeriksaan berhasil, sistem dapat menyimpulkan bahwa tanda tangan cocok dengan dokumen yang diperiksa dan tidak ditemukan perubahan terhadap data yang ditandatangani.
Sebaliknya, apabila dokumen mengalami perubahan setelah proses penandatanganan, pemeriksaan integritas akan gagal.
Dengan cara ini, penerima tidak harus mempercayai pernyataan pengirim begitu saja. Keaslian dan keutuhan dokumen dapat diperiksa melalui proses kriptografi.
Peran Sertifikat Digital dalam Membuktikan Identitas
Meskipun pasangan public key dan private key menjadi fondasi Digital Signature, sistem masih membutuhkan mekanisme untuk menghubungkan sebuah public key dengan identitas pemiliknya.
Di sinilah sertifikat digital atau Digital Certificate berperan.
Sertifikat digital merupakan dokumen elektronik yang memuat informasi identitas pemilik, public key, masa berlaku sertifikat, serta informasi penerbit sertifikat.
Sertifikat ini umumnya diterbitkan oleh Certificate Authority (CA), yaitu lembaga yang bertugas menerbitkan dan mengelola sertifikat digital berdasarkan prosedur verifikasi tertentu.
CA memberikan tanda tangan digital pada sertifikat yang diterbitkannya. Dengan demikian, aplikasi penerima dapat memeriksa apakah sertifikat tersebut benar-benar berasal dari penerbit yang dipercaya.
Sebagai contoh, seseorang menerima kontrak elektronik yang ditandatangani oleh sebuah perusahaan.
Ketika dokumen dibuka, aplikasi pembaca PDF dapat menampilkan informasi mengenai identitas penandatangan, penerbit sertifikat, serta status validasi tanda tangan.
Informasi tersebut membantu penerima memastikan bahwa public key yang digunakan dalam proses verifikasi memang berkaitan dengan identitas yang tercantum pada sertifikat.
Namun, sertifikat digital bukan jaminan mutlak bahwa setiap tindakan penandatanganan benar-benar dilakukan sendiri oleh orang yang namanya tercantum. Keamanan private key, proses autentikasi pengguna, dan prosedur penerbitan sertifikat tetap berpengaruh terhadap tingkat kepercayaannya.
Bagaimana Digital Signature Mengetahui Dokumen Telah Diubah?
Salah satu keunggulan Digital Signature adalah kemampuannya mendeteksi perubahan pada dokumen setelah proses penandatanganan.
Kemampuan ini berasal dari karakteristik fungsi hash yang sangat sensitif terhadap perubahan data.
Misalnya, sebuah perusahaan mengirimkan dokumen perjanjian kerja yang sudah ditandatangani secara digital. Dalam dokumen tersebut tercantum nilai pembayaran sebesar Rp10 juta.
Setelah menerima dokumen, seseorang mencoba mengubah nominal tersebut menjadi Rp15 juta.
Secara visual, perubahan mungkin terlihat seperti penyuntingan dokumen biasa. Namun, perubahan data akan menyebabkan nilai hash dokumen menjadi berbeda dari nilai yang digunakan ketika tanda tangan digital dibuat.
Ketika penerima melakukan verifikasi, sistem akan menemukan ketidaksesuaian antara tanda tangan digital dan isi dokumen.
Akibatnya, status tanda tangan dapat berubah menjadi tidak valid atau aplikasi memberikan peringatan bahwa dokumen telah dimodifikasi setelah ditandatangani.
Hal ini membuat Digital Signature memiliki fungsi yang berbeda dari tanda tangan berupa gambar.
Gambar tanda tangan yang ditempelkan pada PDF tidak otomatis memiliki kemampuan mendeteksi perubahan isi dokumen. Seseorang dapat menyalin gambar tersebut ke dokumen lain tanpa harus melewati pemeriksaan kriptografi.
Perbedaan Digital Signature dan Electronic Signature
Istilah Digital Signature sering dianggap sama dengan Electronic Signature atau tanda tangan elektronik. Padahal, keduanya memiliki pengertian yang berbeda.
Electronic Signature merupakan konsep yang lebih luas. Bentuknya dapat berupa nama yang diketik pada dokumen, tanda tangan yang dibuat menggunakan layar sentuh, atau persetujuan elektronik melalui sistem tertentu.
Sementara itu, Digital Signature merupakan mekanisme teknis berbasis kriptografi yang dapat digunakan untuk memberikan bukti autentikasi dan integritas dokumen.
Dengan kata lain, Digital Signature dapat menjadi salah satu teknologi untuk menerapkan Electronic Signature, tetapi tidak semua Electronic Signature menggunakan mekanisme Digital Signature.
Perbedaan tersebut juga tercermin dalam regulasi eIDAS di Uni Eropa yang mengenal tiga tingkatan tanda tangan elektronik.
Simple Electronic Signature
Ini merupakan bentuk tanda tangan elektronik dengan persyaratan paling sederhana.
Contohnya adalah seseorang mengetikkan namanya pada bagian akhir dokumen atau menyatakan persetujuan melalui sistem elektronik.
Bentuk ini dapat menunjukkan adanya maksud untuk menyetujui suatu dokumen, tetapi tingkat jaminan identitas dan integritasnya bergantung pada mekanisme yang digunakan.
Advanced Electronic Signature
Tingkatan ini memiliki persyaratan keamanan lebih tinggi.
Tanda tangan harus terhubung secara unik dengan penandatangan, memungkinkan identitasnya diketahui, dibuat menggunakan sarana yang berada dalam kendali penandatangan, serta terhubung dengan dokumen sehingga perubahan berikutnya dapat terdeteksi.
Teknologi kriptografi dan sertifikat digital sering digunakan untuk memenuhi persyaratan tersebut.
Qualified Electronic Signature
Ini merupakan tingkatan dengan persyaratan paling ketat dalam kerangka eIDAS.
Selain memenuhi persyaratan tanda tangan elektronik tingkat lanjut, pembuatannya harus menggunakan perangkat pembuat tanda tangan yang memenuhi kualifikasi dan sertifikat khusus yang memenuhi ketentuan regulasi.
Dalam Uni Eropa, Qualified Electronic Signature memiliki kedudukan hukum yang setara dengan tanda tangan tulisan tangan.
Perlu dipahami bahwa pengelompokan tersebut merupakan kerangka regulasi Uni Eropa. Ketentuan hukum dan pengakuan tanda tangan elektronik di negara lain dapat berbeda.
Apakah Digital Signature Membuat Dokumen Tidak Bisa Dipalsukan?
Digital Signature dapat meningkatkan keamanan dokumen elektronik secara signifikan, tetapi bukan berarti teknologi ini membuat pemalsuan menjadi mustahil.
Keamanannya bergantung pada sejumlah faktor, terutama perlindungan private key, kekuatan algoritma kriptografi, keamanan perangkat, dan keandalan penerbit sertifikat.
Apabila private key dicuri atau digunakan tanpa izin, pihak lain berpotensi membuat tanda tangan digital yang secara matematis terlihat valid.
Selain itu, sertifikat digital dapat kedaluwarsa, dicabut, atau dinyatakan tidak lagi dipercaya karena alasan keamanan.
Oleh sebab itu, proses pemeriksaan tanda tangan digital sebaiknya tidak hanya melihat apakah status tanda tangan valid, tetapi juga memeriksa identitas penandatangan, masa berlaku sertifikat, status pencabutan sertifikat, serta rantai kepercayaan penerbitnya.
Penggunaan timestamp atau penanda waktu elektronik juga dapat membantu membuktikan kapan suatu dokumen ditandatangani atau telah ada pada waktu tertentu.
Namun, timestamp harus berasal dari layanan yang dapat dipercaya agar memiliki nilai pembuktian yang memadai.
Ada satu hal lain yang perlu diperhatikan. Digital Signature tidak otomatis mengenkripsi isi dokumen.
Artinya, tanda tangan digital berfungsi untuk membuktikan asal dan keutuhan data, bukan menyembunyikan informasi dari pihak yang tidak berwenang. Jika dokumen berisi informasi rahasia, enkripsi tetap diperlukan sebagai lapisan perlindungan tambahan.
Teknologi ini juga tidak membuktikan bahwa seluruh informasi di dalam dokumen benar secara faktual. Digital Signature membuktikan hubungan antara tanda tangan dan data yang ditandatangani, bukan menjamin kebenaran setiap pernyataan di dalamnya.
Mengapa Digital Signature Semakin Penting?
Peralihan berbagai aktivitas ke sistem elektronik membuat kebutuhan terhadap autentikasi dokumen semakin besar.
Dalam lingkungan bisnis, teknologi ini dapat digunakan untuk menandatangani kontrak, surat penawaran, dokumen pengadaan, dan berbagai administrasi perusahaan.
Di sektor pendidikan, Digital Signature dapat membantu proses penerbitan dokumen akademik, surat keterangan, serta dokumen administratif lainnya.
Sementara itu, dalam layanan pemerintahan, tanda tangan digital dapat mendukung pengelolaan dokumen elektronik sekaligus mengurangi kebutuhan terhadap proses pencetakan dan pengiriman dokumen fisik.
Selain meningkatkan efisiensi, teknologi ini juga memberikan kemudahan dalam proses pemeriksaan apabila terjadi perselisihan mengenai keaslian atau perubahan dokumen.
Penerima tidak perlu membandingkan tanda tangan secara visual atau hanya mengandalkan pengakuan pihak yang mengirimkan dokumen. Sistem dapat melakukan pemeriksaan berdasarkan sertifikat dan algoritma kriptografi.
Meskipun demikian, penerapan Digital Signature tetap harus didukung kebijakan keamanan yang memadai, pengelolaan sertifikat, serta prosedur autentikasi yang sesuai dengan tingkat risiko dokumen.
Penutup
Digital Signature merupakan teknologi kriptografi yang berperan penting dalam menjaga keaslian dan integritas dokumen elektronik. Sistem ini bekerja dengan menggabungkan fungsi hash, private key, public key, serta sertifikat digital untuk memungkinkan penerima memverifikasi tanda tangan dan mendeteksi perubahan terhadap isi dokumen.
Secara ilmiah, mekanisme tersebut didukung oleh prinsip kriptografi kunci publik dan fungsi hash yang telah menjadi bagian dari standar keamanan informasi modern. NIST melalui standar FIPS 186-5 juga menetapkan algoritma yang dapat digunakan untuk menghasilkan dan memverifikasi tanda tangan digital.
Dengan demikian, Digital Signature bukan sekadar pengganti tanda tangan di atas kertas, melainkan mekanisme pembuktian elektronik yang memiliki dasar matematis. Keberhasilannya tetap bergantung pada pengelolaan kunci rahasia, validitas sertifikat, serta penerapan prosedur keamanan yang benar.
Referensi
-
National Institute of Standards and Technology (NIST) - Digital Signature Standard (DSS), FIPS 186-5, 2023.
-
National Institute of Standards and Technology (NIST) - Digital Signatures.
-
European Commission - What Is eSignature?
-
European Commission - eSignature FAQ.
-
European Commission - What Is the Legislation: eSignature?