Era Password Mulai Berakhir, Passkey Hadir sebagai Pengaman Akun yang Lebih Kuat
Password selama bertahun-tahun menjadi pintu utama untuk mengakses email, media sosial, aplikasi belanja, layanan perbankan, hingga ruang kerja digital. Namun
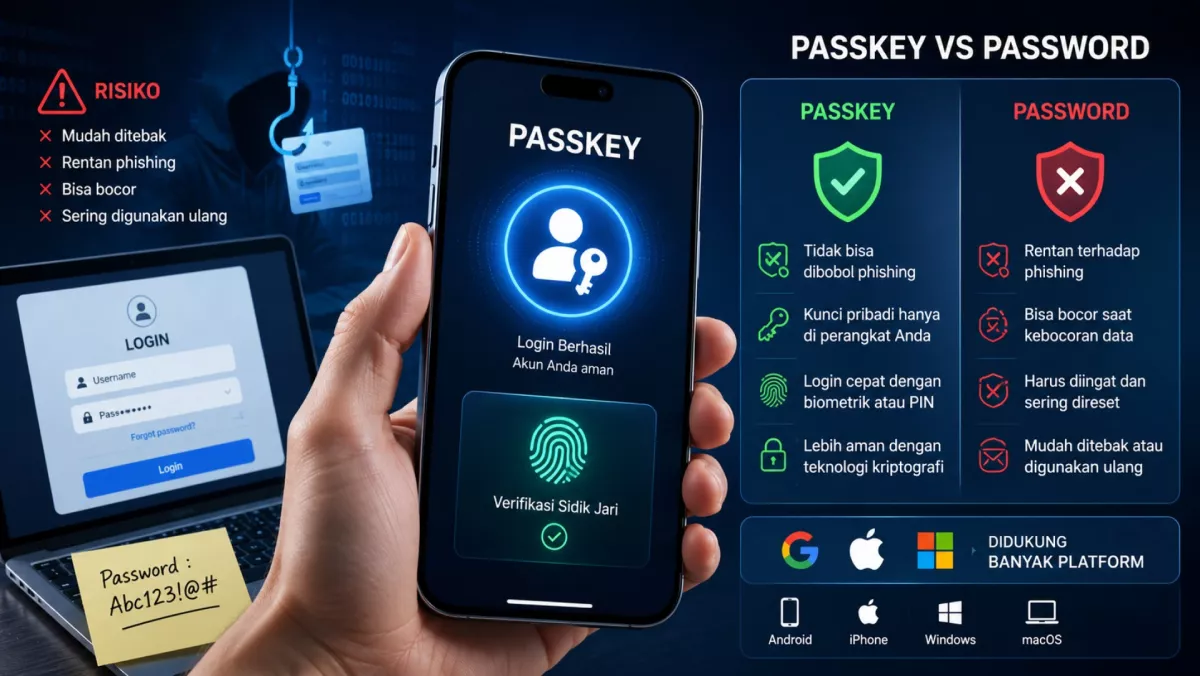
NIST mencatat WebAuthn, standar yang dipakai dalam sistem FIDO2, menyediakan perlindungan phishing melalui pengikatan nama pihak pemeriksa atau verifier name binding. Mekanisme tersebut mengaitkan proses autentikasi dengan nama domain yang telah diautentikasi.
Karena itu, situs palsu dapat saja menampilkan tampilan yang menyerupai layanan asli, tetapi tidak akan menerima bukti login yang valid dari passkey milik pengguna. Ini berbeda dengan password, karena password dapat tetap diketik ke halaman tiruan apabila pengguna tidak teliti memeriksa alamat situs.
Passkey juga membantu mengurangi risiko credential stuffing, yakni upaya pembobolan dengan mencoba kombinasi email dan password hasil kebocoran dari layanan lain. Tidak adanya password yang dapat digunakan ulang membuat serangan semacam itu kehilangan salah satu bahan utamanya.
Praktis, tetapi Bukan Berarti Bebas Risiko
Walaupun lebih kuat daripada password tradisional dalam menghadapi phishing, passkey bukan berarti membuat pengguna dapat mengabaikan seluruh aspek keamanan. Perlindungan layar kunci perangkat tetap penting. PIN perangkat yang mudah ditebak, perangkat yang dipinjamkan tanpa pengawasan, atau akun cloud yang berhasil diambil alih masih dapat membuka risiko baru.
Baca Juga
Passkey yang tersinkronisasi juga perlu dipahami dengan baik. Teknologi ini memungkinkan pengguna mengakses passkey dari beberapa perangkat miliknya, sehingga proses login menjadi lebih praktis saat berganti ponsel atau laptop. Namun, keamanan akun ekosistem yang dipakai untuk menyimpan dan memulihkan passkey harus dijaga dengan autentikasi berlapis.
NIST menekankan bahwa autentikator yang dapat disinkronkan memiliki sejumlah pertimbangan keamanan, termasuk risiko pada proses pemulihan akun dan kemungkinan penggunaan kunci tanpa izin. Karena itu, pengguna tetap disarankan memakai verifikasi dua langkah pada akun utama, meninjau perangkat yang terhubung, serta segera menghapus akses perangkat yang hilang atau tidak lagi digunakan.
Pengguna Masih Akan Menemui Password Selama Masa Transisi
Peralihan menuju passkey tidak akan menghapus password dalam waktu singkat. Banyak situs dan aplikasi masih menggunakan password sebagai pilihan utama, sementara sejumlah layanan baru menyediakan passkey sebagai opsi tambahan. Masa transisi ini membuat pengguna perlu memahami kedua metode tersebut.
Untuk akun yang belum mendukung passkey, password tetap perlu dibuat unik dan panjang untuk setiap layanan. Pengelola password dapat membantu membuat serta menyimpan kombinasi yang berbeda tanpa harus menghafalnya satu per satu. Verifikasi dua langkah juga sebaiknya tetap diaktifkan, terutama untuk email utama, media sosial, akun keuangan, dan layanan kerja.
Baca Juga
Saat sebuah layanan menyediakan pilihan membuat passkey, pengguna dapat mempertimbangkan untuk mengaktifkannya. Pastikan passkey dibuat dari perangkat pribadi yang aman dan jangan pernah menyetujui permintaan login yang tidak sedang dilakukan sendiri.
Penutup
Passkey menandai perubahan penting dalam keamanan akun digital. Teknologi ini tidak mengandalkan rahasia yang harus diketik dan diingat, melainkan bukti kriptografis yang terikat pada perangkat serta domain layanan yang benar. Pendekatan tersebut membuat passkey lebih kuat dalam menghadapi phishing dan pencurian kredensial dibandingkan password biasa.
Bukti dari standar keamanan modern menunjukkan bahwa autentikasi kriptografis dapat memberikan ketahanan terhadap phishing apabila diterapkan dengan benar. Password belum sepenuhnya hilang, tetapi passkey menawarkan arah baru: login yang lebih cepat bagi pengguna sekaligus lebih sulit dimanfaatkan oleh pelaku pembobolan.